Security Center
지금 주목해야 할
보안정보를 확인하세요
새로운 보안콘텐츠 데이터베이스에 등록된 분석과 동향을 제공합니다.
자료 검색
원하는 보안 주제를 직접 찾아보세요Security Contents
보안콘텐츠를 4개 카테고리로 제공합니다
새로운 콘텐츠 테이블에 게시된 자료만 분류별로 표시합니다.
현재 선택
889건악성코드 분석
악성코드, 랜섬웨어, 모바일, 리눅스 분석 정보를 통합 제공
 악성코드 분석[주의]금융 보안프로그램으로 둔갑한 악성파일 출현1. 보안관련 인증절차와 금융 보안프로그램으로 사칭한 KRBanker 잉카인터넷 대응팀은 국내 인터넷 뱅킹 이용자들의 예금탈취를 노린 악성파일(KRBanker) 변종이 새로운 형태의 내용으로 전자금융 서비스 이용자들을 현혹시키고 있는 정황을 포착하였다. 악성파일은 국내 특정 웹 사이트를 해킹하여 보안이 취약한 접속자로 하여금 웹 사이트 접속만으로 악성파일(KRBanker)에 은밀히 감염되도록…
 악성코드 분석[주의]국내 스마트 뱅킹 이용자를 노린 피싱용 안드로이드 악성앱 등장 (Update #05)1. 안드로이드 악성앱을 이용한 스마트 뱅킹 피싱 현실화 국내 시중은행의 스마트 뱅킹용 안드로이드 앱으로 위장한 피싱용 악성 앱이 구글 플레이 공식 마켓에 등장하였다. 이번에 보고된 안드로이드 악성앱은 국민은행, 우리은행, 새마을금고, 기업은행, 농협의 스마트 뱅킹 프로그램으로 사칭하였고, 실행 시 "안전을 위한(OTP)무료가입이벤트!" 라는 가짜 메시지 창을 보여준다. 그 이후에 실제 금융…
 악성코드 분석[주의]롯데리아 앱 위장 KRSpammer 변종 출현! (#Update 05)1. 국내 안드로이드 스마트폰 이용자를 노린 위협 증대 잉카인터넷 대응팀은 국내 안드로이드 스마트폰 이용자들을 직접 겨냥한 악성파일을 추가로 발견하였다. 이번에 발견된 KRSpammer 변종 악성파일은 파리바게뜨, 카페베네, 피자헛, 다빈치커피, 롯데리아 안드로이드 앱 이벤트를 위장하여 국내 특정 사용자들에게 배포되었다. 악성파일 제작자는 국내 이용자들의 소액결제 승인 문자메시지를 몰래 가로…
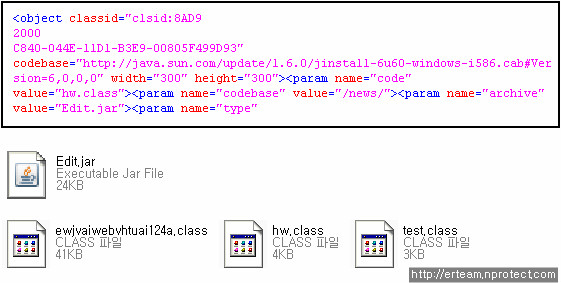 악성코드 분석[주의]Oracle Java Zero-Day (CVE-2013-0422) 공격 진행 중1. Java 0-Day 취약점을 통한 악성파일 유포 중 2013년 01월 10일 새로운 Java 취약점이 악용되어 악성파일 유포에 이용되고 있는 사실이 해외에서 공식 보고되었다. 해당 취약점은 Common Vulnerabilities and Exposures ID가 [CVE-2013-0422] 값으로 부여되었으며, 2013년 01월 11일 현재 취약점이 해결된 보안 업데이트가 정식으로 제공…
 악성코드 분석[주의]금융자산예방서비스 사칭! 믿는도끼에 발등 찍힌다.1. 전자금융사기 방심은 절대금물 사자성어 중에 지부작족(知斧斫足)이라는 말이 있다. "믿는 도끼에 발등을 찍힌다"는 뜻으로, 믿었던 것에 배신을 당한다는 것을 비유적으로 표현한 말이다. 2012년부터 수개월간 실제 인터넷 뱅킹 사이트처럼 정교하게 조작된 피싱사이트로 연결시키는 전자금융사기용 악성파일(KRBanker)들이 여전히 기승을 부리고 있는 가운데 보안업체 및 금융권에서는 전자금융사기…
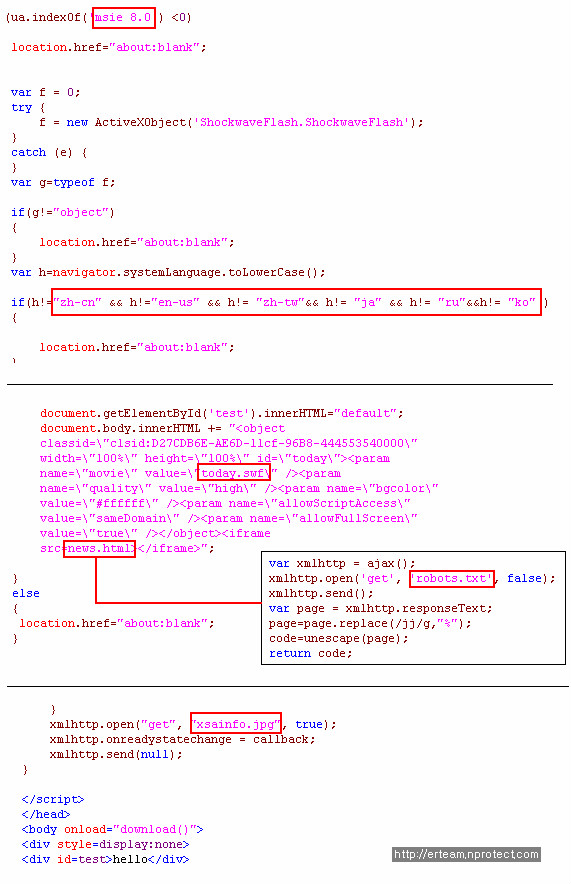 악성코드 분석[주의]인터넷 익스플로러(IE) 0-Day 취약점 공격 증가(CVE-2012-4792)1. 인터넷 익스플로러 Zero-Day 취약점 주의 마이크로 소프트(Microsoft)사에서 개발한 웹 브라우저 인터넷 익스플로러(Internet Explorer)의 몇몇 버전에서 2013년 01월 04일 현재 보안취약점이 해결되지 않은 Zero-Day 취약점(CVE-2012-4792)을 이용한 공격이 증가하고 있다. 해당 취약점은 미국 외교협회(Council on Foreign Relati…
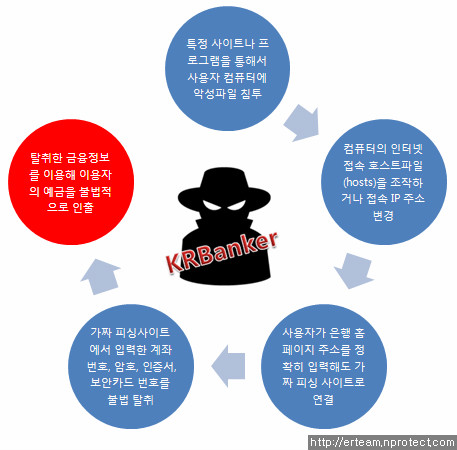 악성코드 분석[주의]무료 동영상에 숨겨진 검은 그림자, 당신의 예금을 노린다.1. 국내 인터넷 뱅킹 이용자를 노린 보안위협 증대 잉카인터넷 대응팀은 2012년 중순 경부터 본격적으로 전자금융사기용 악성파일(KRBanker) 경계경보령을 발령한 상태이다. 국내 시중은행의 인터넷 뱅킹 이용자를 겨냥한 악성파일들이 무차별적으로 연일 유포되고 있기 때문이다. 특히, 지난 달에는 일정기간 잠복기를 가지며, 시스템 파일 삭제기능을 탑재한 파괴형까지 등장하면서 연일 전자금융서비스…
 악성코드 분석[위험]전자금융사기용 악성파일(KRBanker) 시스템 파괴 기능 탑재 (Update 06)1. 은폐와 시스템 파괴기능을 추가하는 악성파일 잉카인터넷 대응팀은 국내 인터넷 뱅킹 이용자를 노린 악성파일(KRBanker) 변종이 최근들어 다양한 형태로 진화하고 있다는 것을 확인하고 있다. 이번에 발견된 KRBanker 변종 악성파일의 경우 델파이 프로그램 개발자가 빌드하는 라이브러리만을 감염시키는 Induc 바이러스에 중복으로 감염된 채 배포되었다. 이것으로 보아 악성파일 제작자는 이…
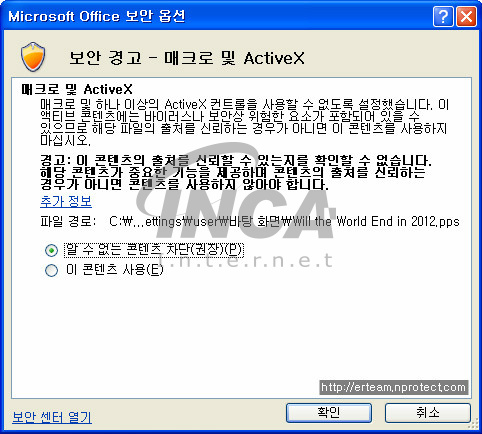 악성코드 분석[주의]지구종말의 날? 악성파일 감염의 날?1. 개요 약 5200년 전 고도로 발달한 문화를 자랑하던 고대 문명사회인 마야제국은 불가사의하게도 갑자기 사라지고, 마야인들이 만들었다는 달력이 2012년 12월 21일까지 밖에 나와있지 않은 것에 대해 전 세계 많은 사람들이 종말론을 제시하는 근거로 사용하고 있다. 이 종말론에 따르면 2012년에 지구가 종말하고 5128년을 주기로 반복하기 때문에 다시 7140년에 지구가 부활한다는 내용…
 악성코드 분석[긴급]KRBanker 새로운 변종 애플 아이콘으로 위장!1. 개 요 최근 지속적으로 새로운 변종에 대한 출현으로 이슈가 되고 있는 KRBanker가 이번에는 애플 아이콘으로 위장한 변종이 발견되어 사용자들의 각별한 주의가 요망되고 있다. 2012년 12월 7일은 애플의 새로운 스마트폰 아이폰5 제품의 국내 출시일이며, 해당 악성파일 제작자는 이를 이용해 사회공학적 기법을 통한 악성파일의 유포를 시도하고 있다는 것이 이번에 발견된 KRBanker…
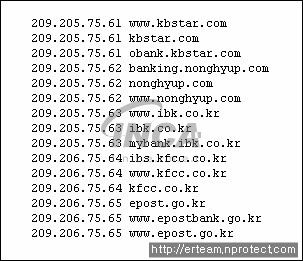
 악성코드 분석[주의]KRBanker 변종 시티은행 피싱 목록 추가!1. 개 요 국내 주요 은행사의 인터넷뱅킹 서비스와 유사한 사이트 화면을 출력하여 계좌 정보 등을 탈취하는 악성파일이 최근 정보 탈취 방법을 수정한 변종의 출현과 함께 다시한번 이슈가 되고 있다. 이번에 발견된 해당 악성파일은 감염 시 피싱 사이트 목록에 시티은행을 추가하는 것이 기존의 다른 변종들과 큰 차이점이라 할 수 있다. 해당 악성파일은 hosts 파일을 변조하여 사용자가 특정 은행사…
 악성코드 분석[칼럼]안드로이드 악성앱, 승인문자 갈취 소액결제 사기범죄 피해증가1. 승인문자 가로채기를 통한 똑똑한(?) 스마트폰 범죄 지난 2012년 10월 26일 KRSpammer 악성앱이 마치 방송통신위원회에서 배포하는 통신사 합동 스팸문자, 피싱차단 프로그램처럼 위장하여 배포된 사실이 스마트폰 정보보호 민관합동 대응반을 통해서 그 실체가 처음으로 확인된 바 있다. 잉카인터넷 대응팀을 포함해서 실무위원으로 포함된 국내 다수의 (보안)업체들은 방송통신위원회와 한국인…